

IPv6: O que é, como funciona e como planejar a migração na sua infraestrutura?
 Autor: Pedro Tebaldi PM do KeepGreen
 Revisão técnica: Ednilson Correa SRE
Endereço IPv4 novo já não existe para pedir na América Latina. O arquivo oficial de alocações do LACNIC, de 2 de setembro de 2026, lista 20.772 blocos IPv4 na região. Nenhum deles aparece com o status available, ou seja, estão todos alocados, atribuídos ou reservados. Ao mesmo tempo, o APNIC Labs media 58,74% dos usuários brasileiros já acessando a internet por IPv6.
O IPv6 (Internet Protocol versão 6) é a sexta versão do protocolo de internet, desenvolvido pelo IETF (Internet Engineering Task Force) para substituir o IPv4. A principal mudança é estrutural: endereços de 128 bits em vez de 32 bits. Dessa forma, o espaço de endereçamento sobe de 4,3 bilhões de endereços para 340 undecilhões.
Para equipes de TI e administradores de redes, o conceito é só o começo. O que decide um projeto de migração, porém, é o comportamento do protocolo na rede: quanto ele custa em banda, o que ele cifra sozinho e o que ele quebra no firewall que já existe.
Todo número deste artigo foi medido em 3 de setembro de 2026. O laboratório é uma rede Docker dual stack, montada para o texto com a imagem nicolaka/netshoot:v0.13, iproute2 6.9.0 e tcpdump 4.99.4. São dois hosts, portanto, não uma rede de produção: as saídas mostram o comportamento do protocolo, não o dimensionamento da sua rede.
Estrutura do endereço IPv6: como ler e interpretar
Um endereço IPv6 é composto por 128 bits, escritos em notação hexadecimal e divididos em oito grupos de quatro dígitos separados por dois-pontos. Por exemplo: 2001:0db8:85a3:0000:0000:8a2e:0370:7334. Grupos consecutivos de zeros podem ser comprimidos com ::, ou seja, o mesmo endereço vira 2001:0db8:85a3::8a2e:0370:7334.
Esse endereço se divide em duas partes: os primeiros 64 bits identificam a rede (prefixo de rede) e os 64 bits restantes identificam a interface do dispositivo (Interface ID). O prefixo substitui a máscara de sub-rede do IPv4, ou seja, funciona como /48 ou /64 no formato CIDR.
Mudam também os tipos de endereçamento: o IPv6 suporta unicast (um para um), multicast (um para grupo) e anycast (um para o nó mais próximo de um grupo). Em contrapartida, o broadcast do IPv4, responsável por parte do tráfego desnecessário em redes grandes, desapareceu e deu lugar ao multicast seletivo.
Diferenças técnicas entre IPv4 e IPv6
Essas diferenças não se limitam ao tamanho do endereço. O IPv6 redesenhou aspectos centrais do protocolo com foco em eficiência de roteamento e simplicidade operacional. A tabela reúne, portanto, as oito diferenças que mais aparecem em projeto de migração, com a consequência prática de cada uma.
| Dimensão | IPv4 | IPv6 | O que muda na operação |
|---|---|---|---|
| Tamanho do endereço | 32 bits | 128 bits | Campo de banco e ferramenta de inventário precisam caber 39 caracteres, não 15. |
| Notação | 192.168.1.10 |
2001:db8::1 |
Expressão regular e parser de log que só casam com IPv4 deixam de casar. |
| Cabeçalho | 20 bytes, tamanho variável | 40 bytes, tamanho fixo | Custa 20 bytes a mais por pacote no fio: 118 contra 98 na medição abaixo. |
| NAT | necessário para compartilhar IP público | dispensável, endereço global por dispositivo | O NAT some como barreira acidental e o firewall passa a ser a única. |
| Autoconfiguração | DHCP | SLAAC, com DHCPv6 opcional | O host ganha endereço sem servidor, então o inventário lê a rede, não a concessão. |
| Resolução de vizinho | ARP | NDP, com estados REACHABLE / STALE / FAILED |
Quem monitora só a tabela ARP fica cego para o IPv6 da mesma máquina. |
| IPSec | opcional, configurado à parte | recomendado pela RFC 8504, desligado por padrão | A criptografia continua sendo trabalho seu, em TLS ou IPSec configurado à mão. |
| Broadcast | existe e gera ruído em rede grande | eliminado, substituído por multicast seletivo | Menos difusão desnecessária no mesmo segmento de rede. |
Nem toda linha da tabela é ganho. Cabeçalho e IPSec cobram um preço. Por isso, as próximas seções abrem os dois com a medição ao lado.
Cabeçalho simplificado
O cabeçalho IPv4 tem 20 bytes com campos variáveis e fragmentação inline. Já o cabeçalho IPv6 tem tamanho fixo de 40 bytes, com apenas 8 campos principais. Campos adicionais ficam em cabeçalhos de extensão opcionais. Assim, o processamento fica mais previsível nos roteadores intermediários, que não fragmentam mais os pacotes, porque essa responsabilidade passou para os endpoints.
Previsibilidade, porém, custa banda. Dobrar o cabeçalho de 20 para 40 bytes aparece no fio, portanto, como 20 bytes a mais em cada pacote. Um ping de 56 bytes de carga, disparado pelos dois protocolos entre os mesmos dois hosts, mostra o tamanho real do quadro.
Foram 118 bytes no IPv6 contra 98 no IPv4 para entregar a mesma carga, ou seja, 20,4% a mais de tráfego. Em fluxo de pacote pequeno, como telemetria, VoIP e SNMP, essa conta muda o dimensionamento do link. Em transferência de arquivo grande, por outro lado, ela desaparece no ruído.
Eliminação do NAT
No IPv4, o NAT (Network Address Translation) virou paliativo para o esgotamento de endereços. Ele permite que vários dispositivos compartilhem um único IP público. Em contrapartida, introduz complexidade, dificulta conexões ponto a ponto e aumenta a latência.
No IPv6, cada dispositivo recebe um endereço público global único. Assim, o NAT deixa de ser necessário, o que simplifica a arquitetura de rede e facilita a conexão direta entre dispositivos.
Autoconfiguração SLAAC
Com SLAAC (Stateless Address Autoconfiguration), o dispositivo monta o próprio endereço a partir do prefixo anunciado pelo roteador, sem servidor DHCP. Dessa forma, cai a carga administrativa em redes grandes e acelera o provisionamento. O DHCPv6 ainda serve quando é preciso distribuir informação adicional, por exemplo o servidor DNS.
IPSec: recomendado pela norma, desligado na máquina
No IPv4, o IPSec é opcional e precisa ser configurado explicitamente. A especificação original do IPv6, por outro lado, exigia o suporte ao IPSec. Daí nasceu a frase repetida em quase todo material sobre o protocolo, a de que o IPv6 traz IPSec nativo. A frase envelheceu.
Desde janeiro de 2019, a norma que define os requisitos de um nó IPv6 é a RFC 8504. Na seção 13.1 ela classifica o suporte a IPSec como SHOULD, ou seja, deve ser suportado, não necessariamente usado. O rebaixamento, inclusive, começou na RFC 6434, de 2011.
Suportar, no entanto, não é ligar. Num container recém-subido, com endereço IPv6 global válido, o kernel não tem uma única associação de segurança ativa.
Sem associação nenhuma, o tráfego sai em texto claro, exatamente como sairia em IPv4. A captura abaixo, por exemplo, é de uma requisição HTTP entre dois hosts da mesma rede IPv6, lida do lado do servidor.
Repare no cabeçalho Authorization: ele aparece inteiro na captura, com o token legível. A criptografia, portanto, continua sendo trabalho seu, via TLS na aplicação ou via IPSec configurado à mão com IKEv2. Isso pertence à política de segurança em TI da empresa, não ao protocolo de rede.
Migrar para IPv6 não cifra nada sozinho. Por isso, tratar o IPSec nativo como controle já implantado é o risco real que essa frase cria.
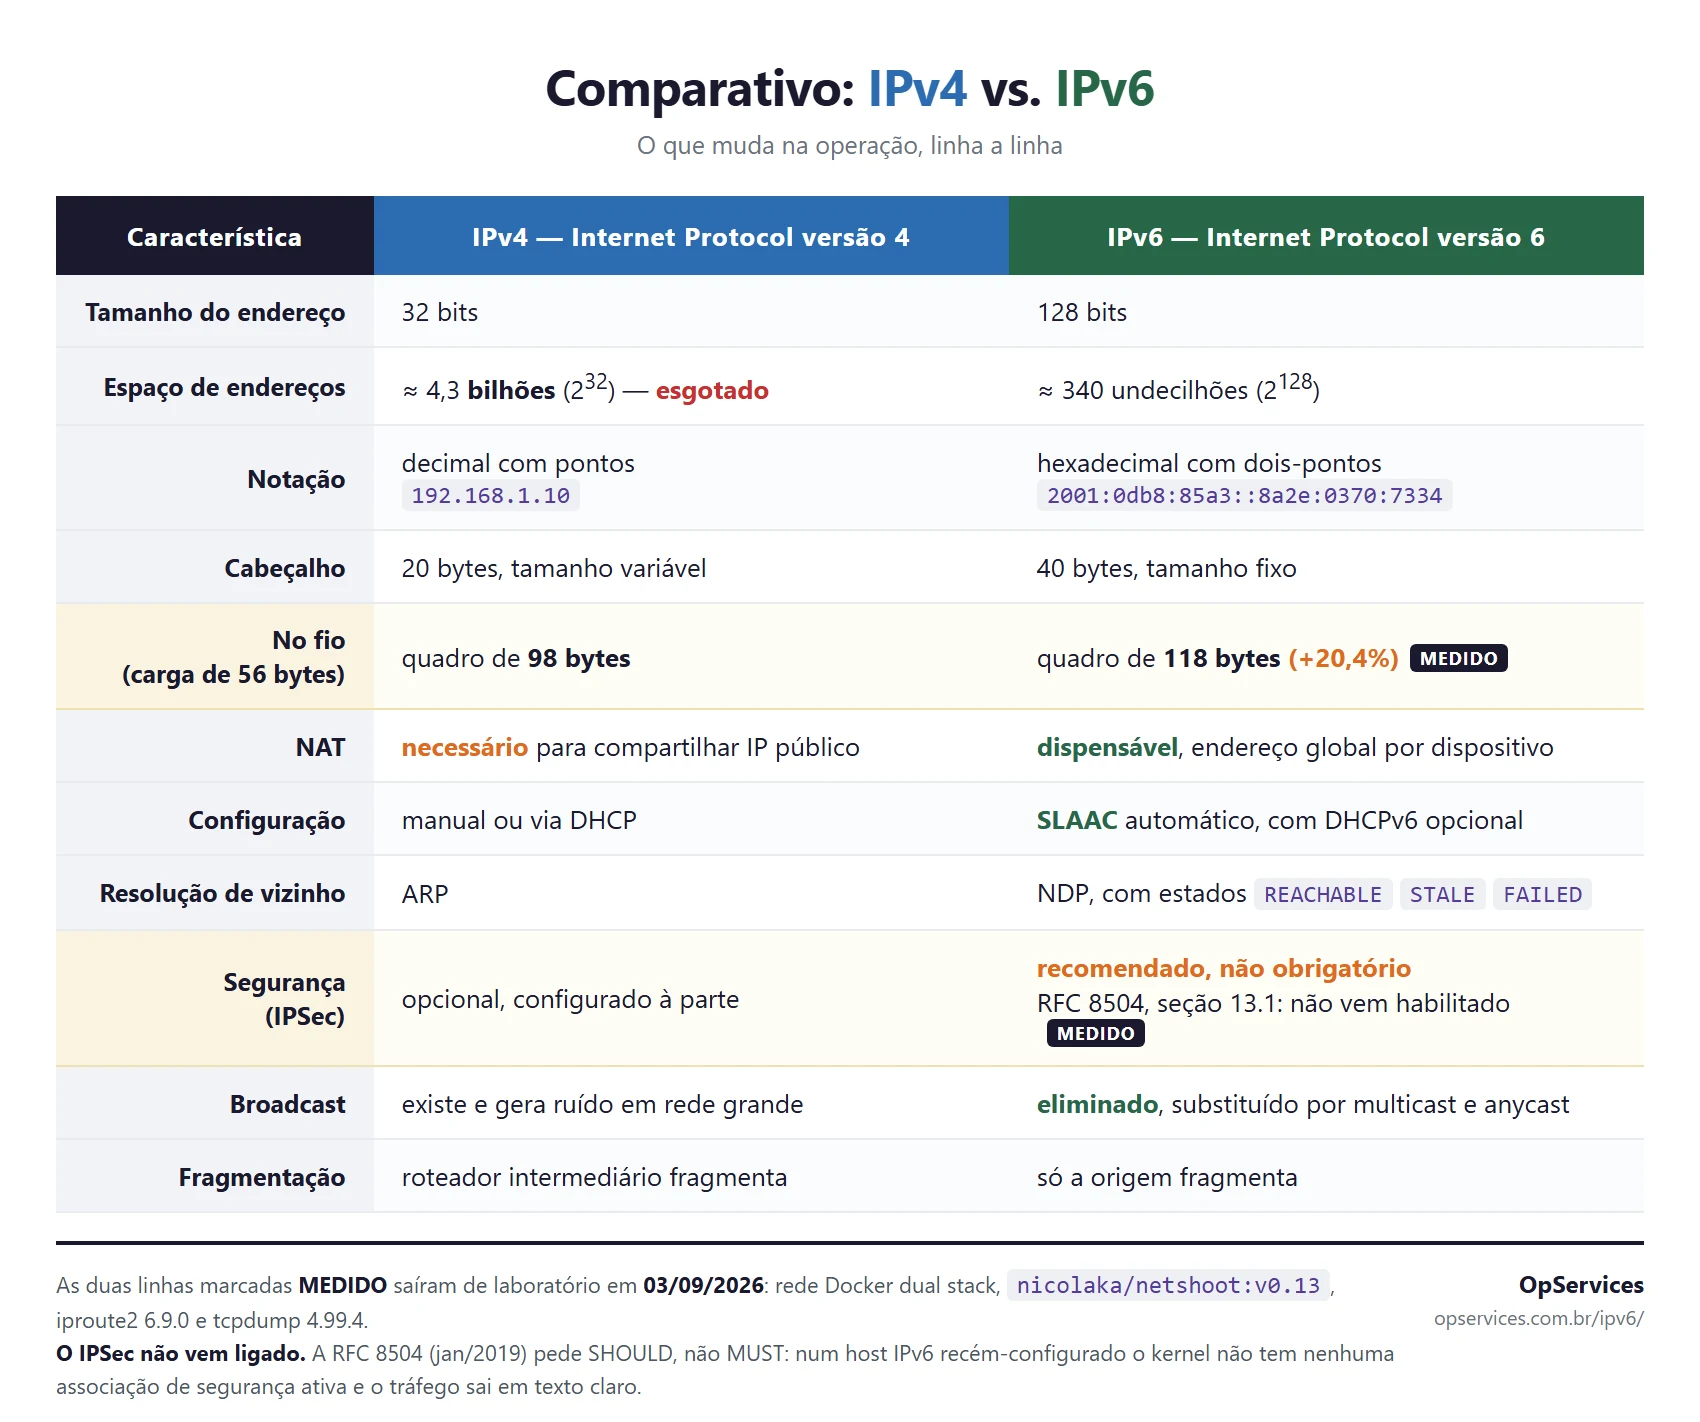
O comparativo abaixo reúne as onze linhas numa tela só. As duas que saíram do laboratório aparecem marcadas como MEDIDO.
Mecanismos de transição: como coexistir IPv4 e IPv6
Ninguém troca de protocolo de uma vez só. Existem três mecanismos principais para gerenciar a coexistência entre IPv4 e IPv6. Portanto, equipes de infraestrutura precisam conhecer os três antes de planejar a migração.
O Dual Stack é a abordagem mais comum: dispositivos e roteadores operam simultaneamente com IPv4 e IPv6, respondendo a requisições de ambos os protocolos. É o mecanismo recomendado para a maioria das organizações na fase de transição, pois preserva a compatibilidade com serviços IPv4 enquanto habilita o IPv6 progressivamente.
Em contrapartida, exige que toda a infraestrutura de tráfego de rede suporte os dois protocolos. Isso vale para roteadores, firewalls, switches Layer 3 e sistemas de monitoramento de tráfego.
Dual stack traz um efeito colateral que raramente entra no plano de migração: quem escolhe o protocolo é o cliente, não o servidor. Quando um nome resolve para os dois, a RFC 6724 manda preferir o IPv6. Nesse momento, portanto, a regra de firewall escrita só em iptables deixa de valer.
No laboratório, por exemplo, o host-b publica a mesma porta 8080 nas duas pilhas e recebe bloqueio apenas em IPv4.
Ou seja, a porta parece fechada e não está. O teste explícito em IPv4 morre no DROP. No entanto, o teste em IPv6 recebe resposta normalmente. A conexão por nome, que é o que todo cliente faz, também recebe.
Isso vira, portanto, critério de aceite da migração: toda regra de firewall precisa de par em ip6tables antes de a pilha IPv6 subir em produção. Auditar só o iptables num ambiente dual stack produz um relatório correto sobre metade da rede.
O Tunelamento encapsula pacotes IPv6 dentro de pacotes IPv4 para transmissão em redes que ainda não suportam IPv6 nativamente. É útil, por exemplo, em conectividade entre ilhas IPv6 separadas por infraestrutura IPv4. Mecanismos como 6to4, Teredo e ISATAP implementam variantes desse modelo.
Já a Tradução (NAT64/DNS64) converte pacotes IPv6 em IPv4 e vice-versa, o que permite a dispositivos exclusivamente IPv6 acessar serviços IPv4. Nesse sentido, é relevante em ambientes onde parte dos sistemas ainda não suporta IPv6.
Impacto no monitoramento e na gestão de infraestrutura
Para equipes de NOC e gestão de infraestrutura, o IPv6 introduz novos requisitos no stack de monitoramento. O protocolo SNMP é a base de muitas ferramentas de monitoramento de servidores e de dispositivos de rede.
Ele suporta IPv6 a partir do SNMPv2c, com as devidas configurações de MIB. Em rede dual stack, portanto, o SNMP exige agentes configurados para responder nos dois protocolos.
No IPv6, o NDP (Neighbor Discovery Protocol) substitui o ARP do IPv4. Monitorar a tabela NDP equivale, portanto, a monitorar a tabela ARP em redes IPv4. Ferramentas de descoberta de topologia precisam suportar NDP para mapear ambientes IPv6 corretamente.
Contudo, a equivalência para por aí, porque a tabela NDP expõe estados que a tabela ARP não mostra do mesmo jeito. Confundir esses estados gera alarme falso.
REACHABLE significa que o vizinho respondeu há pouco. STALE aparece cerca de 45 segundos depois, quando o cache esfria por falta de tráfego. Esse estado, no entanto, não indica problema nenhum. FAILED é o único que merece alerta, porque nele o endereço não respondeu à solicitação de vizinhança.
Daí sai o limiar: alerte em FAILED e ignore STALE. Quem trata qualquer estado diferente de REACHABLE como falha vai, por outro lado, abrir chamado para cache frio a cada 45 segundos de silêncio.
Dashboards de capacidade e tráfego precisam separar as métricas IPv6 das IPv4. Em ambiente dual stack, o tráfego migra aos poucos de um protocolo para o outro, ou seja, a série agregada esconde o avanço. A proporção entre tráfego IPv4 e IPv6 é, assim, um indicador direto do progresso da migração.
Identificamos gargalos de rede antes que virem incidentes críticos.
Análise de tráfego com NetFlow, sFlow e SNMP para mapeamento completo de latência, perda de pacotes e capacidade de banda.
Conclusão
Em resumo, o IPv6 deixou de ser atualização opcional. Endereços de 128 bits, endereçamento global sem NAT, autoconfiguração SLAAC e cabeçalho de tamanho fixo são ganhos concretos de eficiência e escalabilidade. O IPSec, por outro lado, entra nessa lista como capacidade disponível, nunca como proteção que já está ligada.
Migrar não precisa ser imediato, mas precisa ser planejado. O modelo dual stack permite transição gradual sem ruptura de serviços. Ele também dobra a superfície de regra de firewall, portanto o plano precisa prever a auditoria do ip6tables junto com a do iptables.
A OpServices oferece soluções de monitoramento em tempo real e gestão de infraestrutura compatíveis com IPv6 e ambientes dual stack. Para estruturar a transição da sua rede, fale com nossos especialistas.
Perguntas Frequentes
O que é IPv6 e para que serve?
Qual a diferença entre IPv4 e IPv6?
192.168.1.1) vs hexadecimal com dois-pontos (2001:0db8::1); NAT necessário no IPv4 vs endereçamento global direto no IPv6; cabeçalho de 20 bytes variável vs 40 bytes fixo; broadcast no IPv4 vs multicast e anycast no IPv6; ARP no IPv4 vs NDP no IPv6; e DHCP no IPv4 vs autoconfiguração SLAAC disponível no IPv6.
Como funciona a migração de IPv4 para IPv6?
O IPv6 é mais seguro que o IPv4?
iptables deixa a mesma porta aberta em IPv6.
Como verificar se minha rede usa IPv6?
ping6 ipv6.google.com ou acesse test-ipv6.com pelo navegador. Se receber resposta, a conectividade IPv6 está ativa. Em roteadores e switches, verifique a tabela de vizinhos NDP (show ipv6 neighbors em equipamentos Cisco) e confirme se os prefixos IPv6 estão sendo anunciados via Router Advertisement.
